
Сайт знаходиться в процесі тестування та наповнення контентом


Уявіть звичайний робочий день в офісі. Працівники працюють за ноутбуками, бухгалтер друкує документи, підключені принтер і відеоспостереження, а до компанії приходить клієнт. Йому потрібен Wi-Fi — і йому просто називають пароль від мережі.
Здається, нічого страшного. Людина лише відкриє пошту, месенджер або сайт.
Але є один нюанс: якщо всі пристрої підключені до однієї мережі, гість опиняється в тому самому цифровому середовищі, що й робочі пристрої компанії.
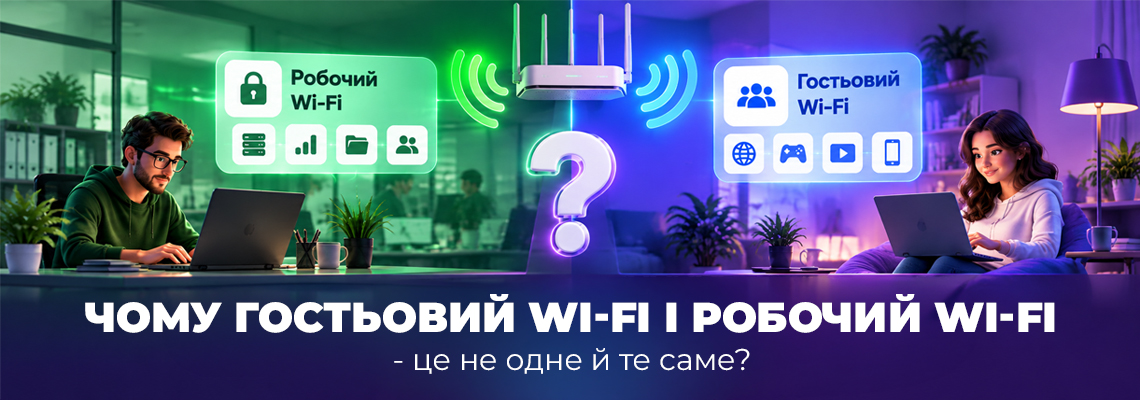
Саме тому гостьовий Wi-Fi та робочий Wi-Fi — це не одне й те саме.
Основна Wi-Fi-мережа призначена для пристроїв компанії та її працівників: ноутбуків, комп’ютерів, смартфонів, принтерів та іншого обладнання.
Через неї можуть працювати внутрішні сервіси, обмінюватися файли та бути доступними мережеві пристрої.
Тому доступ до робочої мережі варто давати лише тим, кому він необхідний для роботи.
Гостьова мережа створюється для клієнтів, партнерів та відвідувачів, яким потрібен інтернет, але не потрібен доступ до внутрішніх ресурсів компанії.
Наприклад, клієнт підключив смартфон до гостьового Wi-Fi, перевірив пошту або знайшов потрібну інформацію в браузері — і на цьому все.
Йому не потрібно бачити робочі ноутбуки, принтери чи інші пристрої компанії.
Саме в цьому і полягає головна ідея гостьової мережі: дати доступ до інтернету, не відкриваючи доступ до внутрішньої мережі.
Не обов’язково станеться щось погане. Але навіщо створювати зайвий ризик?
До офісного Wi-Fi можуть підключатися десятки різних пристроїв. І ви не завжди знаєте, наскільки вони захищені.
Наприклад, на особистому ноутбуці відвідувача може бути шкідливе програмне забезпечення або застаріле програмне забезпечення з відомими вразливостями.
Якщо гостьовий пристрій знаходиться в тій самій мережі, що й робочі пристрої, потенційно збільшується кількість способів взаємодії з внутрішньою інфраструктурою.
Розділення мереж дозволяє зменшити цей ризик.
Іноді здається: достатньо створити Wi-Fi «Office» (Офіс) з одним паролем і Wi-Fi «Guest» (Гість) з іншим.
Але сама назва та пароль не гарантують ізоляції.
Важливо, щоб мережеве обладнання було правильно налаштоване: гостьова мережа повинна мати обмежений доступ до внутрішніх пристроїв.
Тому безпека залежить не лише від пароля, а й від правильної організації всієї мережі.
Тут усе досить просто.
Працівнику для роботи потрібен робочий Wi-Fi.
Клієнту, партнеру або відвідувачу, якому потрібен лише інтернет, — гостьовий.
А для камер, принтерів, систем та іншого обладнання за потреби можна використовувати окремі мережеві сегменти.
Таке розділення не робить мережу невразливою, але допомагає обмежити доступ і зменшити кількість зайвих точок ризику.
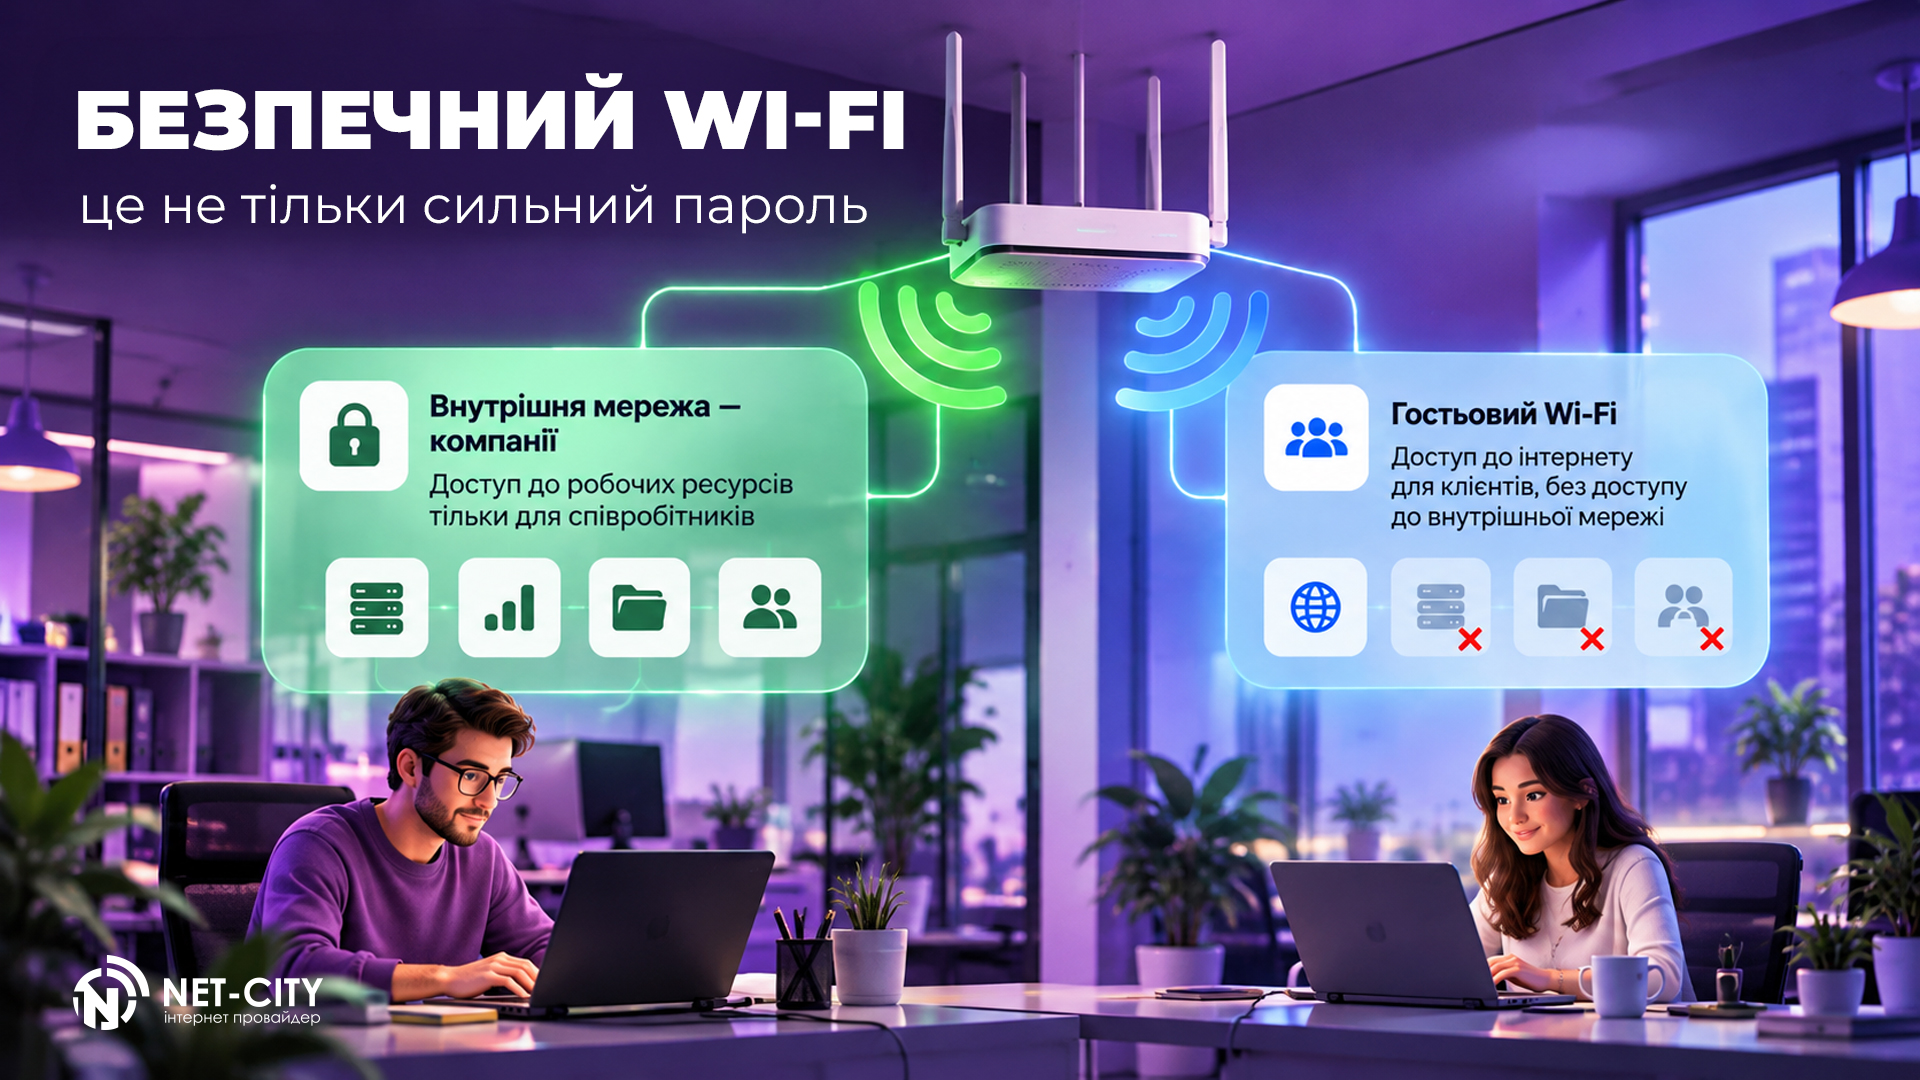
Надійний пароль — важлива частина захисту. Але для бізнесу цього недостатньо.
Варто продумати, хто має доступ до мережі, які пристрої можуть до неї підключатися і що саме вони можуть бачити.
Гостьовий Wi-Fi — простий приклад такого підходу. Клієнт отримує те, що йому потрібно, — доступ до інтернету. А внутрішня мережа компанії залишається окремою.
Тому хороший Wi-Fi для бізнесу — це не просто «щоб ловило». Це ще й правильне розділення доступу, налаштування обладнання та розуміння того, хто і до чого підключається.